NEWSAI生成+専門家確認
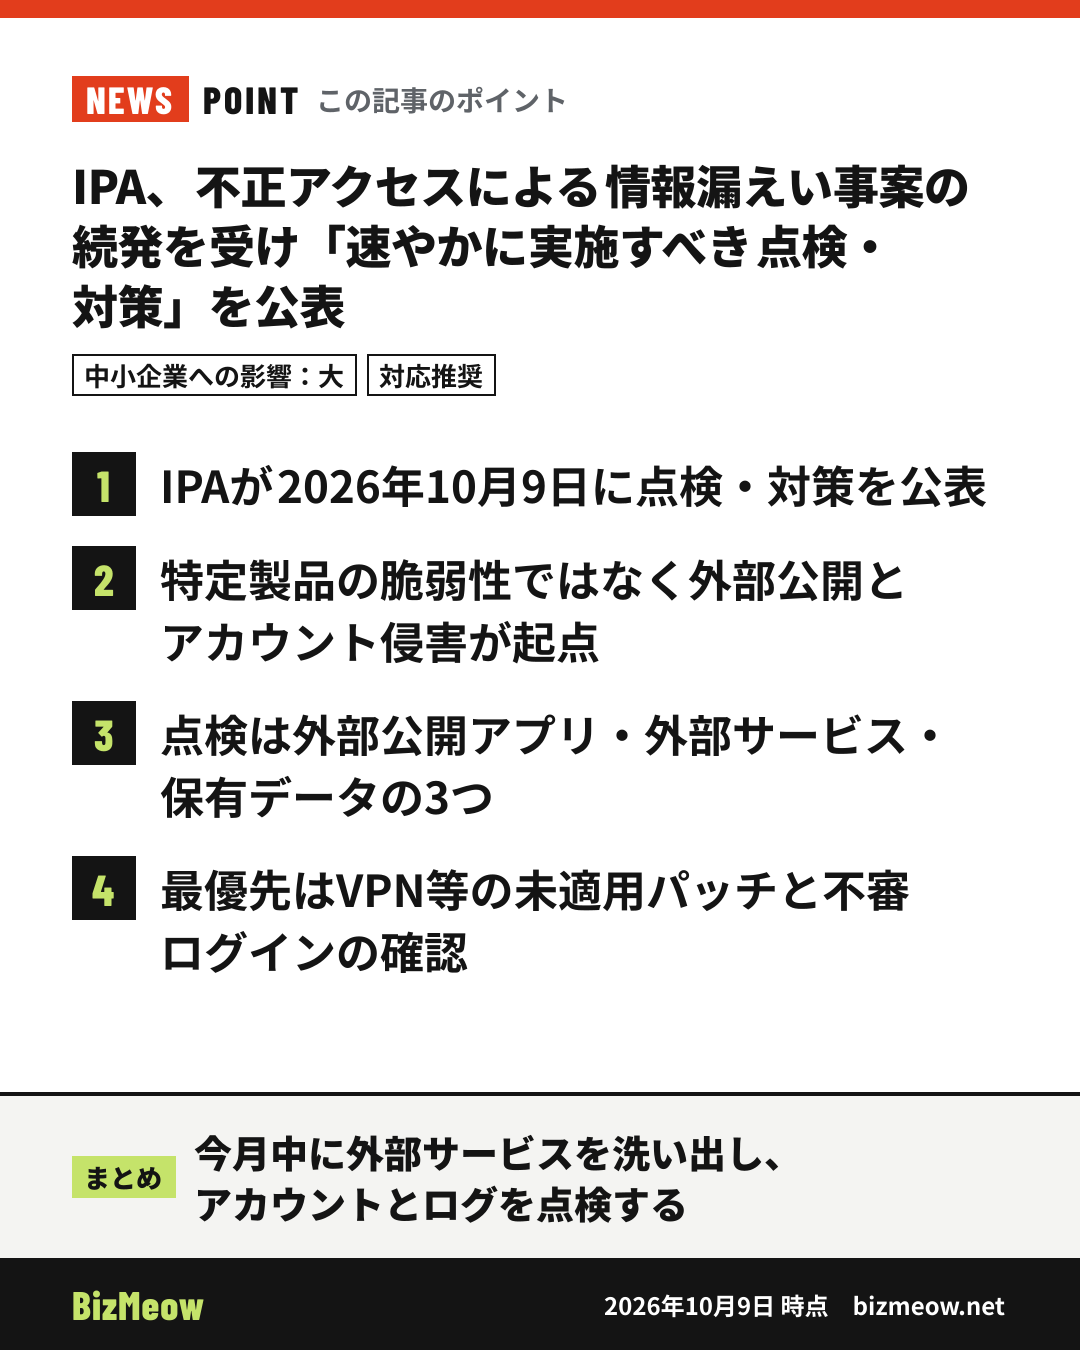
IPA、不正アクセスによる情報漏えい事案の続発を受け「速やかに実施すべき点検・対策」を公表
- 公開
- 最終確認
- 確認
- 中島 竜郎ITコーディネータ
影響 大対応 対応推奨
POINT
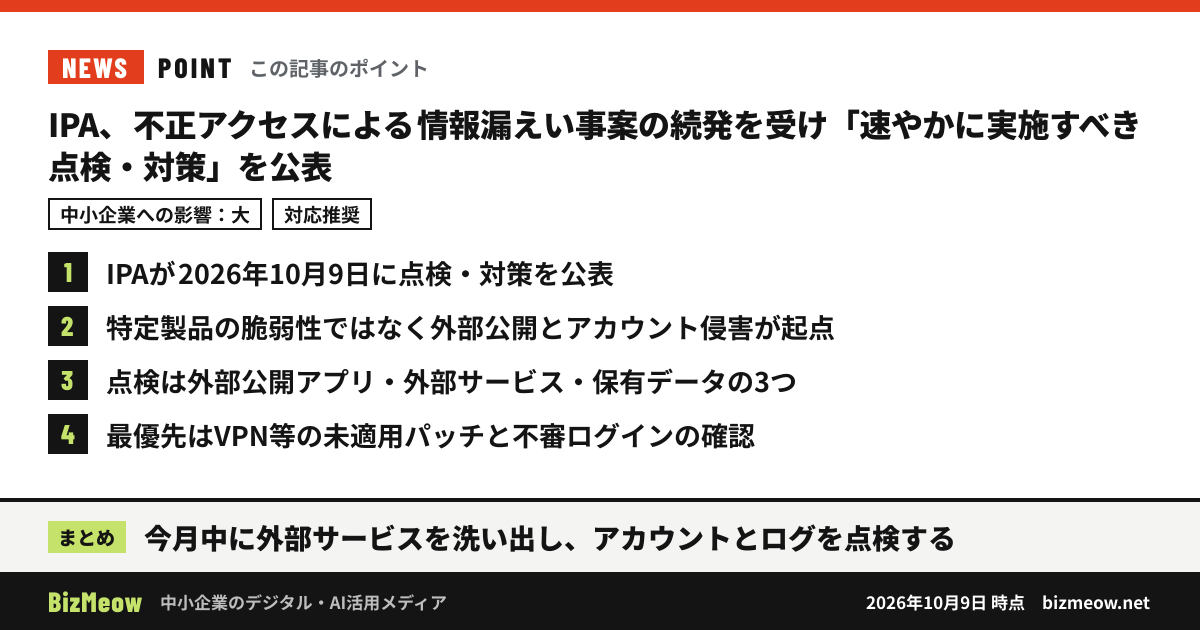
IPAは2026年10月9日、国内の金融機関や通信事業者などで不正アクセスによる情報漏えいの公表が相次いでいることを受け、速やかに実施すべき点検と対策を公表した。 特定製品の脆弱性を狙った攻撃とは断定されておらず、外部公開アプリやサービスの侵害、アカウントの侵害が起点とみられる。 点検は、外部公開アプリの精査、利用中の外部サービスの洗い出し、保有データの再点検の3つ。
発表の要点
- IPAが2026年10月9日に注意喚起を公開した。追記すべき情報があれば随時更新する予定。
- 背景として、金融機関や通信事業者など国内の幅広い事業者で、不正アクセスによる情報漏えいの公表が続いている。大量の個人情報を扱うオンラインサービスなどのシステムへの侵入が目立つ。
- 特定の製品やサービスの脆弱性を狙った攻撃とは断定されていない。公表事例の傾向からは、外部公開しているアプリやサービスの侵害と、アカウントの侵害が起点とみられる。
- 速やかに行う点検として、次の3つを挙げている。
- 外部公開アプリの精査(ログの異常確認、未適用パッチの確認)
- 利用している外部サービス(クラウド、VPNなど)の洗い出しと、ログ・アカウントの異常確認
- 保有データの再点検
- 異常が見つかった場合は、すぐにセキュリティインシデントと判定して対応すること、専門のセキュリティベンダーに詳細調査を依頼することを強く推奨している。
- 中小企業向けの施策も併せて紹介している(中小企業の情報セキュリティ対策ガイドライン第4.0版、5分でできる!情報セキュリティ自社診断、SECURITY ACTION、サイバーセキュリティお助け隊サービス、相談窓口)。SCS評価制度は2027年3月に開始予定。
関係する企業・しない企業
- 強く関係する企業:自社で独自に構築・運用しているWebサービス、会員サイト、予約・EC機能などを外部に公開している企業。個人情報や機微な情報を多く持つ企業。
- ほぼすべての企業に関係する部分:Microsoft 365などのクラウドサービスやVPNを使っている企業。点検項目のうち「外部サービスの洗い出し」と「アカウントの異常確認」は、規模や業種を問わず当てはまる。
- 取引先の要請に関係する企業:大企業の委託先・取引先になっている企業。今後、取引先からセキュリティ状況の確認を求められる可能性がある。
- 関係しない企業はほぼないが、外部公開システムを持たない企業は、外部サービスとアカウントの点検に絞ってよい。
対応が必要か
※ 時点の編集部の見解です。修正版の公開や仕様の変更で状況は変わるため、対応の前に出典やメーカーの最新情報もご確認ください。
- 必要。優先度は高めで、今月中に一度は点検することを勧める。新しい製品を買う話ではない。今ある契約と管理画面で確認できる作業が中心になる。
- 最優先は次の2つ。
- VPN機器や自社公開サーバーの未適用パッチの確認
- クラウドサービスの不審なアカウントとログインの確認
- 外部公開システムを持たない企業なら、半日から数日程度で終えられる見込み。
- 多要素認証(MFA)が未導入なら、点検後の対策として最も費用対効果が高い。早期の導入を検討する。
確認すること・対応方法
1. 社内のIT兼任担当者が行うこと
- 利用中の外部サービスを一覧にする。部署単位で契約しているものも含める。例:クラウドストレージ、会計・勤怠などのSaaS、VPN、Webサイトのサーバー。
- 各サービスの管理画面で、次の3点を確認する。
- 身に覚えのないアカウントがないか
- 退職者のアカウントなど、無効化したはずのものが有効になっていないか
- ログイン失敗の急増や、普段と違う時間帯・接続元からのログインがないか
- 確認の範囲は、まず直近1か月、次に3か月と段階的に広げる。
- 各サービスのログ保存期間と、誰がどこまで見られるかを記録しておく。今後、再調査を求められる可能性があるため。
- 多要素認証の設定状況を確認し、未設定のアカウントがあれば有効化を進める。具体的な設定方法はサービスごとに異なる。
2. 契約しているベンダー・販売店・制作会社に聞くこと
- 自社のWebサイトや公開システム、VPN機器に、未適用のセキュリティパッチはないか。
- 直近数か月のアクセスログやエラーに、異常は記録されていないか。
- ログは何日分保存されているか。自社側から確認できる範囲はどこまでか。
- 異常が見つかった場合、調査はどこまで対応してもらえるか。対応の範囲と費用はどうなるか。
3. 保有データの見直し(経営者・管理部門)
- 個人情報や取引先情報のうち、不要になったものを洗い出し、削除や保管場所の整理を検討する。
- 持っていないデータは漏れない。費用をかけずに被害の規模を減らせる対策になる。
4. 異常が見つかった場合
- インシデントとして扱い、ベンダーや専門のセキュリティ会社に調査を依頼する。
- 誰に・いつ報告するか(経営者、委託元、関係機関など)を社内で決めておく。社内規程に定めがなければ、この機会に最低限の連絡体制を文書にする。
- 個人情報の漏えいが疑われる場合は、報告義務の有無を確認する。
- 相談先としては、IPAの企業組織向け相談窓口がある。
5. 継続的な取り組み(費用の小さいものから)
- 「5分でできる!情報セキュリティ自社診断」で現状を把握する。
- SECURITY ACTIONの自己宣言を検討する。
- 監視や駆けつけ対応を自社で担えない場合は、サイバーセキュリティお助け隊サービスを比較検討する。導入するかどうかは、自社の体制や予算をもとに判断する。
- アカウントの棚卸しは、点検の一回で終わらせない。入退社の手続きと連動させ、定期的に回る運用にする。
SOURCES 出典
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等についてA: 一次情報 / 2026年10月9日 確認
FREE CONSULTATION
自社の場合はどうなのか、無料で相談できます
BizMeowを運営する株式会社テクノスイッチが、自社でできる範囲と専門家に任せる範囲の切り分けからお手伝いします。
続きの情報は LINE で
専門家が確認した記事を中心に、中小企業に関係のある話題だけをお届けします。