NEWSAI生成+専門家確認
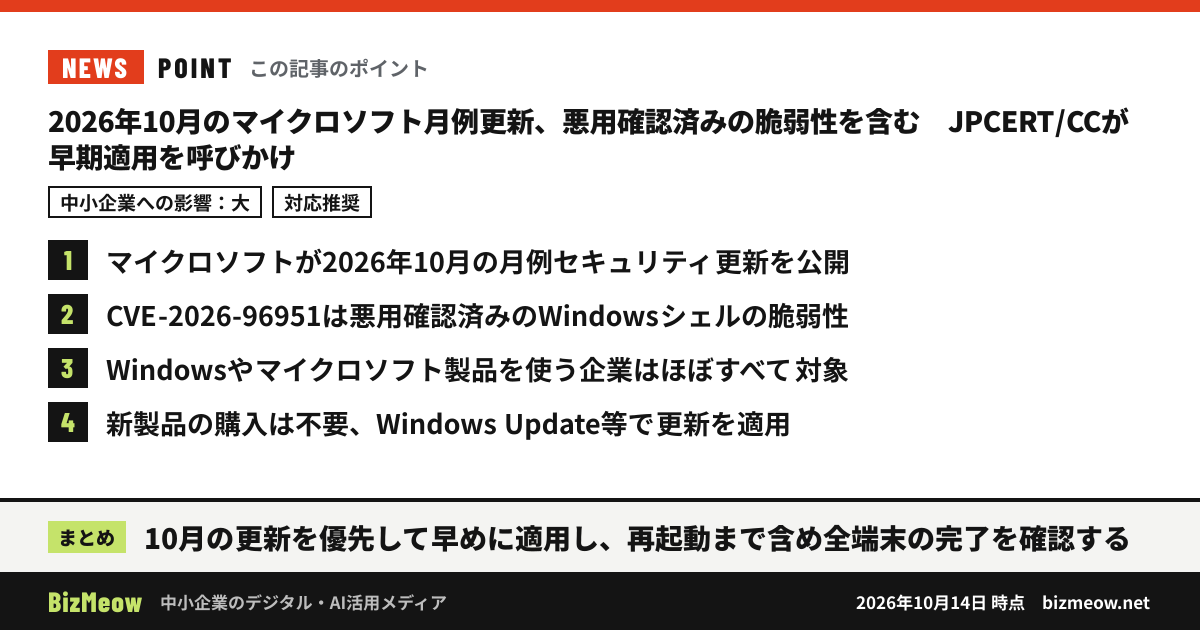
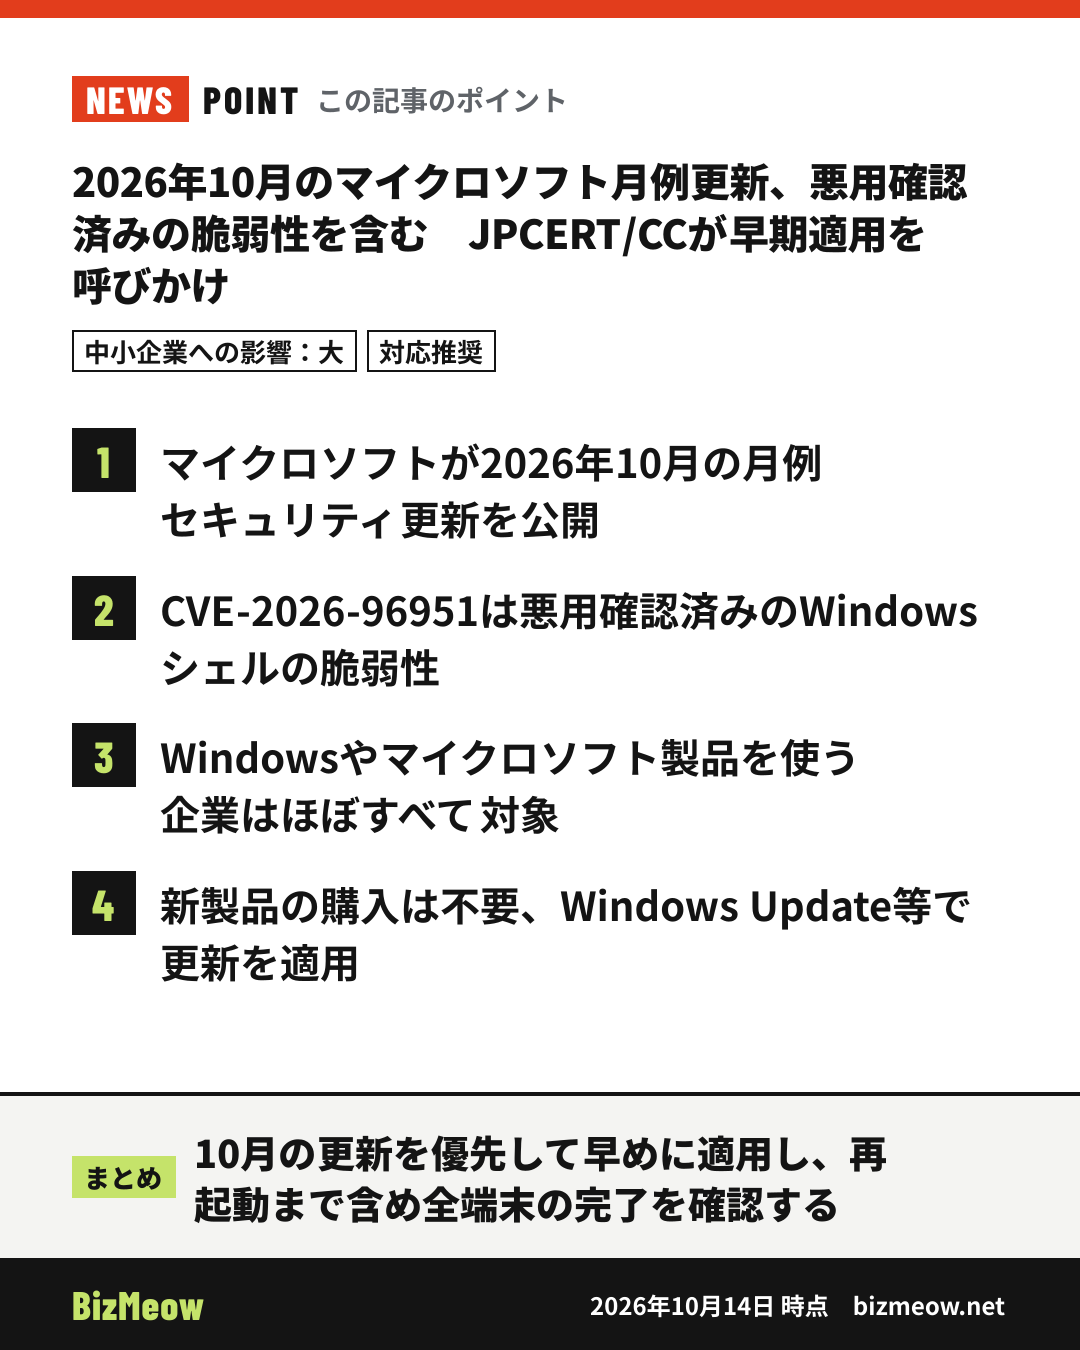
2026年10月のマイクロソフト月例更新、悪用確認済みの脆弱性を含む JPCERT/CCが早期適用を呼びかけ
- 公開
- 最終確認
- 確認
- 中島 竜郎ITコーディネータ
影響 大対応 対応推奨
POINT
マイクロソフトが2026年10月の月例セキュリティ更新プログラムを公開し、JPCERT/CCが2026年10月14日に注意喚起を出した。 修正対象には、悪用が確認されている Windows シェルのセキュリティ機能バイパスの脆弱性(CVE-2026-96951)が含まれる。 対策は Microsoft Update や Windows Update などによる更新プログラムの適用。
発表の要点
- マイクロソフトが、同社製品の脆弱性を修正する2026年10月の月例セキュリティ更新プログラムを公開した。
- JPCERT/CCは2026年10月14日に注意喚起(JPCERT-AT-2026-0031)を公開した。
- 悪用された場合、リモートからの任意のコード実行や、セキュリティ機能の回避などが起こり得る。
- マイクロソフトは、Windows シェルのセキュリティ機能バイパスの脆弱性(CVE-2026-96951)が悪用されていると公表している。
- 対策は、Microsoft Update や Windows Update などで更新プログラムを適用すること。
関係する企業・しない企業
- 業務で Windows パソコンやマイクロソフト製品を使っている企業は、ほぼすべてが対象と考えてよい。悪用済みの脆弱性は Windows シェルに関するもので、一般的な業務用パソコンが含まれる可能性が高い。
- Windows サーバーを社内で運用している企業も、対象製品に含まれるかを確認する必要がある。
- マイクロソフト製品を一切使っていない企業は関係しない。
対応が必要か
※ 時点の編集部の見解です。修正版の公開や仕様の変更で状況は変わるため、対応の前に出典やメーカーの最新情報もご確認ください。
- 対応は必要。すでに悪用が確認されている脆弱性を含むため、通常の月例更新より優先度を上げ、できるだけ早く適用することを勧める。
- 新しい製品の購入は不要。標準の更新機能で対応できる。
- 業務システムとの相性確認が必要な端末やサーバーがある場合は、少数の端末で先に適用してから全体に広げる段取りが現実的。
確認すること・対応方法
- 更新の適用状況を確認する:社内のパソコンで Windows Update が実行され、10月の更新が入っているかを確認する。IT兼任担当者で対応できる範囲。
- 自動更新の設定を見直す:更新を手動にしている端末や、長期間再起動していない端末は更新が完了していないことがある。再起動まで含めて完了を確認する。
- 管理ツールやベンダー経由で管理している場合:パソコンやサーバーの保守をベンダー・販売店に任せている場合は、次の点を問い合わせる。
- 10月の月例更新(特に CVE-2026-96951)の適用予定日と完了状況
- 自社で使っている業務アプリ・周辺機器への影響の有無
- 適用できない端末がある場合の代替策
- 記録を残す:適用日・対象台数・未適用端末と理由を記録しておく。ISMS などの管理体制がある場合は、脆弱性対応の記録として残すと運用が回りやすい。
- 持ち出し端末・在宅勤務端末にも注意:社外にある端末は更新が遅れやすい。社内ネットワークにつながっていなくても更新されているかを確認する。
SOURCES 出典
- 注意喚起: 2026年10月マイクロソフトセキュリティ更新プログラムに関する注意喚起 (公開)A: 一次情報 / 2026年10月14日 確認
FREE CONSULTATION
自社の場合はどうなのか、無料で相談できます
BizMeowを運営する株式会社テクノスイッチが、自社でできる範囲と専門家に任せる範囲の切り分けからお手伝いします。
続きの情報は LINE で
専門家が確認した記事を中心に、中小企業に関係のある話題だけをお届けします。