NEWSAI生成+専門家確認
2026年10月のフィッシング報告は11.6万件超、DMARC「p=none」のままの独自ドメインは悪用が続くと協議会が指摘
- 公開
- 最終確認
- 読了
- 約4分
- 確認
- 中島 竜郎ITコーディネータ
影響 中対応 対応推奨
POINT
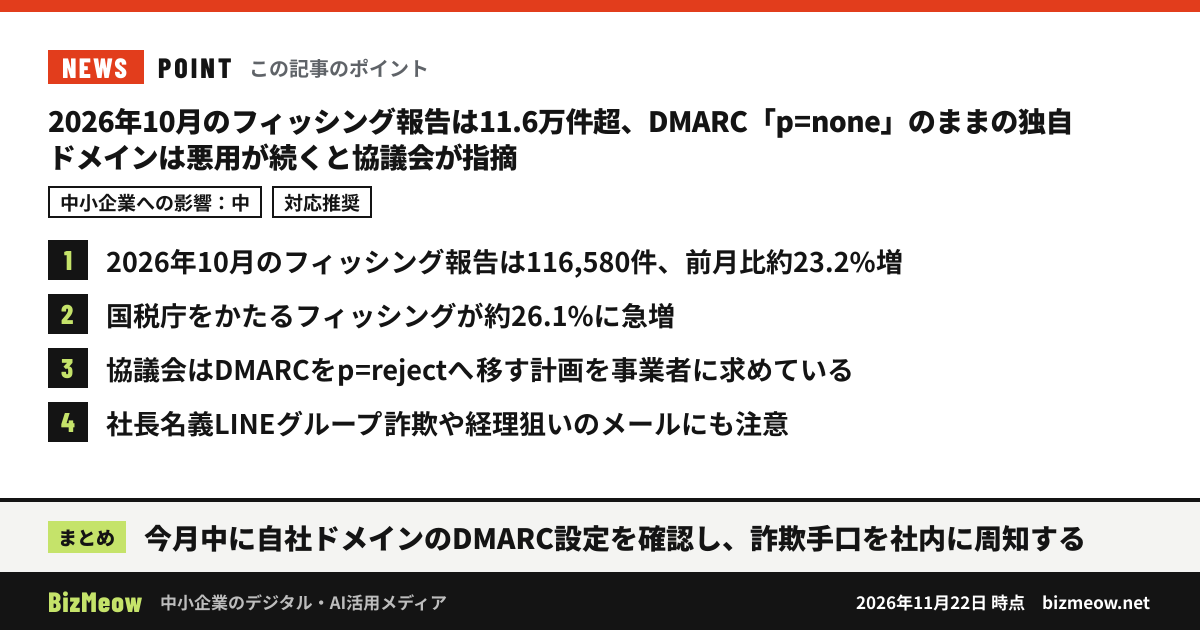
フィッシング対策協議会によると、2026年10月のフィッシング報告件数は116,580件で、前月から約23.2%増えました。国税庁をかたるものが約26.1%を占めて急増しています。 協議会は事業者に対し、DMARCをp=rejectへ変える計画を立てるよう求めています。p=noneのままのドメインは悪用され続ける傾向があるとしています。 あわせて、社長名義のLINEグループ詐欺、受信者のドメインを装うサポート詐欺メール、経理担当者を狙うメールについても注意を呼びかけています。
発表の要点
- 2026年10月のフィッシング報告件数は116,580件です。前月から21,919件(約23.2%)増えました。フィッシングサイトのURL件数は72,022件(約46.9%増)、悪用されたブランドは128件でした。
- 国税庁をかたるフィッシングが約26.1%に急増しました。分野別では官公庁系と証券系が急増しています。
- 調査用メールアドレスに届いたフィッシングメールのうち、実在サービスのドメインを差出人に使う「なりすまし」は約30.6%でした。内訳は次のとおりです。
- DMARCDMARCは、自社のメールアドレス(ドメイン)を名乗る偽メールを、受信側でどう扱うか(そのまま届ける・迷惑メール扱い・受け取り拒否)を指定する仕組みです。取引先や顧客が自社を装った詐欺メールを受け取る被害を減らすために設定します。用語の補足(BizMeow 編集部)がreject/quarantineのドメイン:約15.7%
- DMARCがnoneのドメイン:約3.6%
- DMARC未対応のドメイン:約11.3%
- 協議会は、オンラインサービスを提供する事業者にDMARCをp=rejectへ変える計画を求めています。事業者の規模を問わず、ドメインを悪用したなりすましメールが確認されており、特にp=noneのままのドメインは使われ続ける傾向があるとしています。利用者へメールを配信する事業者には、BIMIBIMIは、送信元がなりすましでないと確認できたメールに、送り主の会社のロゴを受信画面で表示させる仕組みです。中小企業にとっては、取引先や顧客が本物の自社メールを見分けやすくなり、なりすましメール対策の一つとして検討されます。用語の補足(BizMeow 編集部)(認証に成功したメールにブランドロゴを表示する仕組み)への対応検討も勧めています。
- フィッシング以外では、次のような手口が報告されています。
- 社長名でLINEグループを作らせ、振り込め詐欺へ誘導する
- 受信者自身のドメインを装ってサポート詐欺へ誘導する(急増)
- 経理担当者に書類の確認や提出を装うメールを送る
- 実在しない事業者や法律事務所が著作権侵害を通知するふりをする
- Androidアプリの更新や申請手続きを装い、不正アプリをインストールさせるメールも急増しています。
関係する企業・しない企業
- 独自ドメインでメールを送っている企業はすべて関係します。 DMARCが未設定またはp=noneのままだと、自社ドメインを使ったなりすましメールが受信側で止められず、取引先や顧客が被害に遭うおそれがあります。
- 従業員がいる企業はすべて関係します。 次の手口は、業種や規模に関係なく届く可能性があります。
- 社長名義のLINEグループ詐欺
- 自社ドメインを装うサポート詐欺メール
- 経理担当者を狙う書類メール
- BIMIは、顧客や会員へ継続的にメールを配信する企業(ECサイト、会員サービスなど)が検討の対象です。 取引先とのやり取りが中心の一般的な中小企業では、優先度は低いと考えられます。
対応が必要か
※ 時点の編集部の見解です。修正版の公開や仕様の変更で状況は変わるため、対応の前に出典やメーカーの最新情報もご確認ください。
- 今月中にやること(優先度:高)
- 自社ドメインのDMARCの設定状況(未設定/none/quarantine/reject)を確認する。今ある契約の範囲で、ベンダーへの問い合わせだけで確認できます。費用はほぼかかりません。
- 社長名義の詐欺、サポート詐欺、経理担当者を狙うメールについて、社内に注意を伝える。
- 計画的に進めること(優先度:中)
- p=noneまたは未設定の場合は、p=rejectへ段階的に移行する計画を立てる。いきなりrejectにすると、自社の正規メール(基幹システムや複合機、配信サービスからの送信など)が相手に届かなくなるおそれがあります。先に送信元を洗い出すのが安全です。
- 様子見でよいこと
- BIMIは、顧客向けに大量配信をしていない限り、急ぐ必要はないと考えられます。
- 新しい製品の購入は、この発表を理由にしては不要です。
確認すること・対応方法
- DMARCの現状確認(担当:IT兼任担当者+契約ベンダー)
メールやDNSを管理しているベンダーに、次の点を確認します。
- 自社ドメインにSPF・DKIM・DMARCが設定されているか
- DMARCのポリシーは何か
- DMARCの集計レポートは誰が受け取っているか
- 自社ドメインで送信している仕組みの洗い出し(担当:IT兼任担当者)
次のような送信元を一覧にします。
- メールサービス本体
- Webサイトの問い合わせフォーム
- 基幹・会計システムの通知
- 複合機
- メール配信サービス それぞれがSPFやDKIMで認証に通るか、ベンダーに確認します。
- p=rejectへの移行計画(担当:ベンダーと相談) 一般的には、none(監視)→ quarantine → reject の順に、レポートで正規メールが失敗していないことを確かめながら進めます。期間と作業の費用はベンダーに見積もりを取ります。
- 受信側の設定確認(担当:IT兼任担当者+ベンダー)
協議会は、受信側でも次の対策を検討するよう求めています。
- DMARCポリシーに従ってメールを配送する
- 認証に失敗したメールは、そのことが分かるように表示する 利用中のメールサービス(Microsoft 365など)で、認証に失敗したメールがどう扱われているかを確認します。
- 社内への周知とルール化(担当:管理部門)
- 社長名義でLINEグループの作成や振込を指示されたら、電話など別の手段で本人に確認する。この確認を送金手続きのルールとして規程に入れておく。
- サポート詐欺の画面が出たときの対処(ブラウザーの終わらせ方、連絡先)を周知する。
- 経理宛ての不審な書類メールを受け取ったときの相談先を決めて伝える。
- アプリはメールのリンクから入れず、公式ストアから入れる。
- ログインの保護(担当:IT兼任担当者) 業務で使うクラウドサービスで、多要素認証(パスキーパスワードの代わりに、スマホやパソコンの指紋・顔認証や画面ロックの暗証番号でログインする仕組みです。本物のサイトでしか使えないため、偽サイトに誘導されても情報を盗まれにくく、社員アカウントの乗っ取り対策として検討されます。用語の補足(BizMeow 編集部)など)が全員に設定されているかを確認します。今ある契約で使える機能から始めます。
SOURCES 出典
- 2026/10 フィッシング報告状況 - 報告書類B: 信頼性の高い二次情報 / 2026年11月20日 確認
FREE CONSULTATION
自社の場合はどうなのか、無料で相談できます
BizMeowを運営する株式会社テクノスイッチが、自社でできる範囲と専門家に任せる範囲の切り分けからお手伝いします。
続きの情報は LINE で
専門家が確認した記事を中心に、中小企業に関係のある話題だけをお届けします。