NEWSAI生成+専門家確認
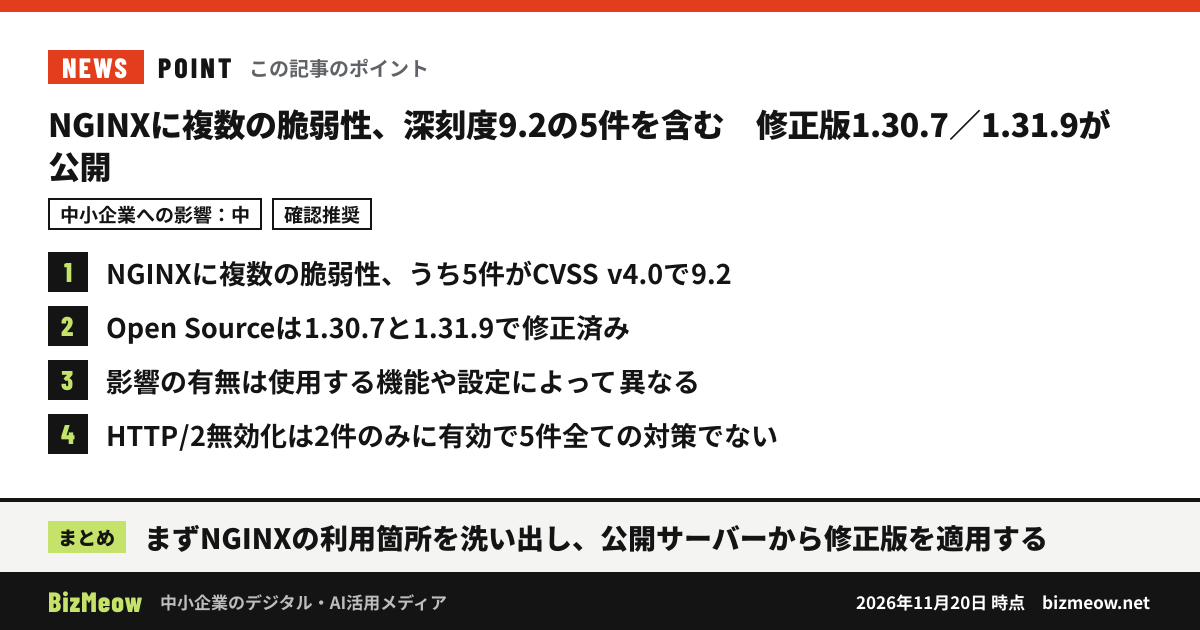
NGINXに複数の脆弱性、深刻度9.2の5件を含む 修正版1.30.7/1.31.9が公開
- 公開
- 最終確認
- 読了
- 約3分
- 確認
- 中島 竜郎ITコーディネータ
影響 中対応 確認推奨
POINT
F5社のNGINX Open SourceとNGINX Plusについて、2026年11月18日に複数の脆弱性情報が公開され、IPAが11月19日に注意喚起を掲載した。 うち5件はCVSS v4.0で9.2(Critical)と評価されている。影響の有無は使用する機能や設定によって異なる。 NGINX Open Sourceは1.30.7と1.31.9で修正済み。NGINX PlusやNGINXを含む製品は、それぞれの修正版の適用が求められる。
発表の要点
- F5社のNGINX Open SourceとNGINX Plusについて、2026年11月18日に複数の脆弱性脆弱性とは、ソフトウェアや機器の設計・作りの不備によって生じる、安全上の弱点のことです。放置すると外部から侵入や情報の盗み出しに使われるおそれがあるため、開発元が配る修正(更新プログラム)を早めに当てることが大切です。用語の補足(BizMeow 編集部)情報が公開された。IPAは11月19日に注意喚起を掲載した。
- CVSS v4.0で9.2(Critical)と評価されたのは、CVE-2026-123007、CVE-2026-123633、CVE-2026-121810、CVE-2026-123634、CVE-2026-113425の5件。ほかにも同時に修正された脆弱性がある。
- NGINX Open Sourceの対象は、CVEごとに開始バージョンが異なり、上限は1.30.6まで、および1.31.0〜1.31.8。修正版は1.30.7と1.31.9。
- NGINX Plusの対象バージョンはCVEごとに異なる。NGINXを組み込んだ製品・サービスは、各提供元の情報を確認する必要がある。
- 影響の有無は、使用する機能や設定によって異なる。対象にはHTTP/2、HTTP/3、プロキシ、メールプロキシに関する脆弱性が含まれる。
- HTTP/2の一時無効化は、CVE-2026-123007とCVE-2026-123633への暫定対応として案内されている。ただし、これだけでは5件すべてへの対策にならない。
関係する企業・しない企業
- 関係する企業:自社でWebサーバー、社内システム、APIAPI(Application Programming Interface)は、あるソフトやサービスの機能を、別のプログラムから呼び出して使うための決まった窓口です。自社のシステムや業務ツールにAIやカレンダーなどの外部サービスを組み込んだり、管理作業を自動化したりするときに関係します。用語の補足(BizMeow 編集部)の入口などにNGINXを使っている企業です。表に「NGINX」と出ていなくても、NGINXを組み込んだ機器やソフトを使っている場合も対象になり得ます。
- 提供元の対応を確認する企業:Webサイトを制作会社やレンタルサーバー、クラウドサービスに任せている企業です。自社で作業することは少ないですが、提供元が対応済みかどうかは確認しておきます。
対応が必要か
※ 時点の編集部の見解です。修正版の公開や仕様の変更で状況は変わるため、対応の前に出典やメーカーの最新情報もご確認ください。
- 自社でNGINXを運用している場合は、優先度は高めです。5件が最も深刻な「Critical」と評価されており、インターネットに公開しているサーバーから先に、計画的に修正版を適用します。
- ただし、影響の有無は機能や設定によって異なります。全社で一斉に緊急対応するより、まず「どこで使っているか」を把握することが先です。
- サーバーを持たず、外部サービスだけを使っている場合は、提供元への確認だけで足ります。新しいセキュリティ製品を購入する必要はありません。
確認すること・対応方法
- 利用状況の洗い出し(社内のIT兼任担当者)
- 自社で管理するサーバーや仮想マシンに、NGINXが入っているかを確認します。
- IT資産台帳があれば、その記載も照らし合わせます。台帳がなければ、これを機に「どのサーバーで何が動いているか」を記録します。
- バージョンの確認
- NGINX Open Sourceであれば、1.30.7以降または1.31.9以降が修正版です。
- LinuxディストリビューションなどのOS付属パッケージは、バージョン表記が異なったり、修正がバックポートされていたりする場合があります。番号だけで判断せず、OSやパッケージ提供元の情報で確認します。
- ベンダー・提供元への確認(保守契約のある会社、制作会社、ホスティング事業者)
- 聞くことは次の4点です。
- 自社のシステム・機器・サービスでNGINXを使っているか
- 今回のCVE(上記5件と同時修正分)の影響を受けるか
- 修正版の適用予定日、または適用済みかどうか
- 適用に伴う停止時間や費用が発生するか
- 聞くことは次の4点です。
- すぐに更新できない場合
- 提供元が案内する暫定対策を、構成に合わせて検討します。
- HTTP/2の無効化は2件にしか効きません。この対応だけで安心しないようにします。無効化の影響(表示速度など)も事前に確認します。
- 記録と運用
- 確認した結果、適用した日、残ったリスクを記録に残します。
- ISMSなどで脆弱性管理の手順がある場合は、その手順に沿って処理します。
- 今後も同じような情報が出たときに「誰が確認し、誰に連絡するか」を決めておくと、次回の手間が減ります。
SOURCES 出典
- NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)A: 一次情報 / 2026年11月19日 確認
FREE CONSULTATION
自社の場合はどうなのか、無料で相談できます
BizMeowを運営する株式会社テクノスイッチが、自社でできる範囲と専門家に任せる範囲の切り分けからお手伝いします。
続きの情報は LINE で
専門家が確認した記事を中心に、中小企業に関係のある話題だけをお届けします。