NEWSAI生成+専門家確認
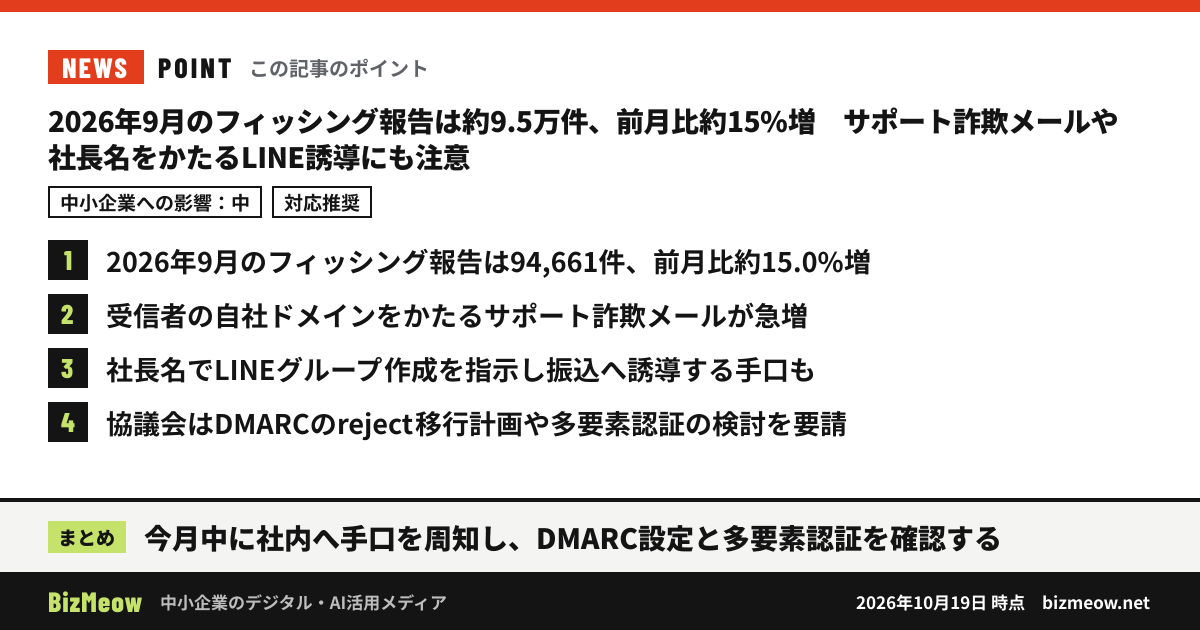
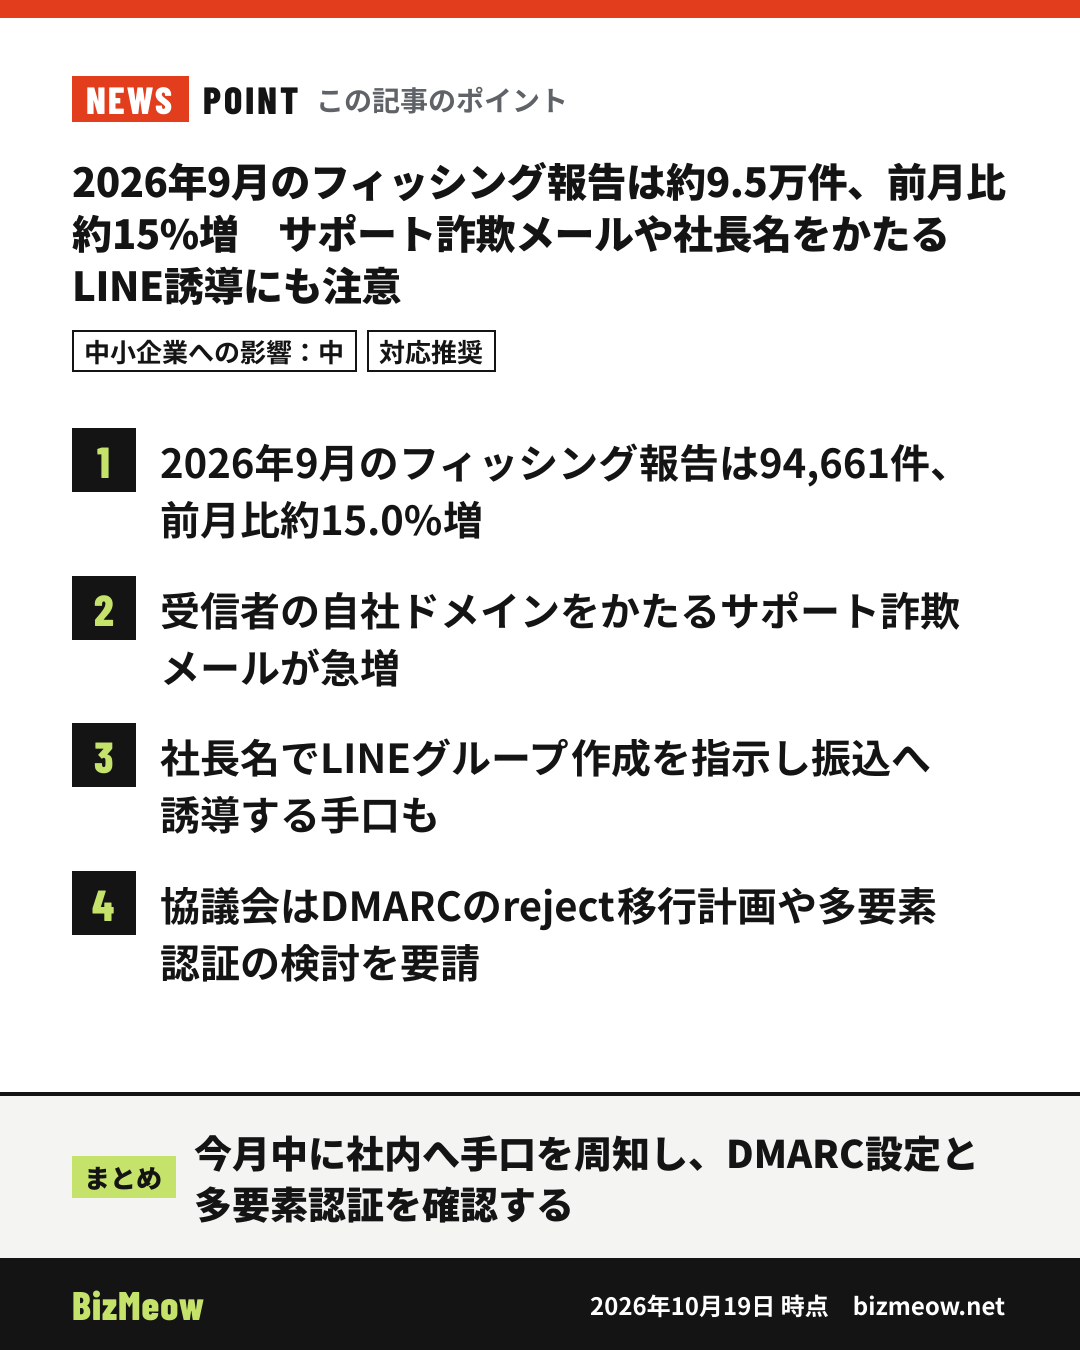
2026年9月のフィッシング報告は約9.5万件、前月比約15%増 サポート詐欺メールや社長名をかたるLINE誘導にも注意
- 公開
- 最終確認
- 確認
- 中島 竜郎ITコーディネータ
影響 中対応 対応推奨
POINT
フィッシング対策協議会への2026年9月のフィッシング報告は94,661件で、前月比約15.0%増でした。 実在サービスのドメインを差出人に使う「なりすまし」メールの割合が増え、受信者のドメインをかたるサポート詐欺メールも急増しています。 協議会は事業者に、DMARCのp=rejectへの移行計画、BIMIの検討、パスキーなどフィッシングに強い多要素認証への対応を求めています。
発表の要点
- 2026年9月のフィッシング報告件数は94,661件で、前月より12,323件(約15.0%)増えた。フィッシングサイトのURL件数は49,032件(約23.2%増)、悪用されたブランドは105件。
- かたられたブランドはAmazonが報告全体の約33.2%で最多。分野別ではEC系とクレジット・信販系が増加傾向。
- 調査用アドレスに届いたフィッシングメールのうち、実在サービスのドメインを差出人に使う「なりすまし」は約37.8%で、前月より割合が増えた。
- サポート詐欺へ誘導するメールが急増している。受信者自身のドメインのアドレスになりすまして送られるケースが多い。
- 社長の名前でLINEグループの作成を指示し振り込め詐欺へ誘導するメール、経理担当者を狙って書類の確認・提出を装う不審メール、不正アプリのインストールへ誘導するメールも報告されている。自社サイトの写真や運営者情報が偽サイトに流用されたという報告も増えている。
- 協議会は事業者向けに、DMARCポリシーをrejectへ変更する計画づくり、BIMI対応の検討、パスキーなどフィッシング耐性のある多要素認証の検討を呼びかけている。
関係する企業・しない企業
- 社員がメールを使う企業は、規模や業種を問わず関係します。特に、サポート詐欺メールは受信者の会社のドメインになりすますため、「自社ドメインから届いたから安全」とは判断できません。
- 社長名を使ったLINE誘導や、経理担当者を狙った書類送付メールは、中小企業の振込・経理業務を直接狙うものです。経理・総務の担当者がいる企業は優先して周知の対象です。
- 独自ドメインでメールを送っている企業は、自社ドメインが悪用されないための設定(DMARC)が関係します。特に顧客や会員へメールを配信している企業や、オンラインサービスを提供している企業は、DMARCのreject化やBIMIの検討対象になります。
対応が必要か
※ 時点の編集部の見解です。修正版の公開や仕様の変更で状況は変わるため、対応の前に出典やメーカーの最新情報もご確認ください。
- 社内への注意喚起(サポート詐欺、社長名LINE誘導、経理向け不審メール、不正アプリ):必要。費用はほぼかからず、今月中の実施を推奨します。
- 自社ドメインのDMARC設定状況の確認:推奨。未設定またはp=noneのままなら、段階的に強化する計画を立てる価値があります。協議会は、p=noneのままのドメインが悪用され続ける傾向を指摘しています。優先度は中、数か月単位の計画で十分と考えられます。
- BIMI:顧客へ大量にメール配信している企業以外は、現時点で導入は不要と考えられます。証明書の取得が必要なため、費用対効果を見てから判断してください。
- 多要素認証:社内で使うクラウドサービス(Microsoft 365など)でまだ全員に設定していない場合は、こちらを先に進めるべきです。パスキーが使えるサービスでは、利用を検討してください。
確認すること・対応方法
- 社内周知(IT兼任担当者・総務で対応可)
- 偽の警告画面が出たときは電話をかけず、ブラウザーを閉じて担当者に連絡する手順を決めて周知する。閉じ方の具体的な操作は、社内の端末環境に合わせて案内する。
- 社長名でLINEグループ作成や振込を指示されたら、別の手段(電話や対面)で本人に確認するルールを経理・総務と決める。振込前の二重確認を社内規程や手順書に入れておくと、運用が定着しやすくなります。
- アプリは公式ストアや端末の設定から更新し、メールのリンクからは入れないことを伝える。
- 不審メールを受け取ったときの相談先(社内担当者・窓口)を明示する。
- 自社ドメインのメール認証の確認(ベンダーへの確認を推奨)
- メールやドメインを管理している業者・販売店に、次の点を確認する:「SPF・DKIM・DMARCは設定済みか」「DMARCのポリシーはnone/quarantine/rejectのどれか」「DMARCのレポートを受け取って確認しているか」「rejectにした場合、正規のメール(請求書送付システム、メール配信サービス、複合機からの送信など)が届かなくなるリスクはないか」。
- いきなりrejectにせず、レポートで正規の送信元を洗い出してから段階的に強化するのが一般的な進め方です。
- アカウント保護
- 社内で使うクラウドサービスで、多要素認証が全員に設定されているか確認する。管理者アカウントを優先する。
- 情報漏えいの公表が続いており、氏名入りのフィッシングメールも確認されているため、パスワードの使い回しをしないよう改めて周知する。
- 自社サイトの流用
- 自社名や写真を使った偽サイトを見つけた場合は、協議会が示すとおり警察へ相談する。発見時の連絡先を社内で決めておく。
SOURCES 出典
- 2026/09 フィッシング報告状況 - 報告書類B: 信頼性の高い二次情報 / 2026年10月19日 確認
FREE CONSULTATION
自社の場合はどうなのか、無料で相談できます
BizMeowを運営する株式会社テクノスイッチが、自社でできる範囲と専門家に任せる範囲の切り分けからお手伝いします。
続きの情報は LINE で
専門家が確認した記事を中心に、中小企業に関係のある話題だけをお届けします。